Advertisement
Puertos SMTP explicados: 25, 465, 587 y 2525
SMTP usa cuatro puertos que te encontrarás en la práctica, y solo uno de ellos es el valor predeterminado correcto para enviar correo desde una aplicación. Usa el 587 con STARTTLS para envíos autenticados, el 465 cuando tu proveedor quiere la conexión cifrada desde el primer byte (TLS implícito, también llamado SMTPS), el 25 para la retransmisión entre servidores de correo y el 2525 como alternativa cuando una red bloquea el 587.
Qué es un puerto SMTP
Un puerto es un canal numerado de un servidor. Cuando un cliente de correo, un script o un servicio de backend abre una conexión con un servidor de correo, tiene que elegir uno de los 65.535 puertos disponibles, y el número que escoge le dice al servidor receptor qué tipo de conversación va a empezar. El puerto 25 anuncia transporte de correo entre servidores, el 587 anuncia un envío autenticado de un usuario o una aplicación, y el 465 anuncia una sesión de envío ya cifrada. La dirección importa tanto como el número: te conectas a un host concreto como smtp.gmail.com en un puerto concreto.
Como el número de puerto tiene significado, los proveedores aceptan conexiones en un conjunto documentado de puertos y rechazan el resto. Por eso un puerto equivocado casi nunca produce una conexión lenta o una transferencia parcial: el handshake falla de inmediato con una conexión rechazada, un tiempo de espera agotado o un mensaje de rechazo. El cifrado se negocia por separado del puerto en un caso y va implícito en el puerto en el otro, y ahí está la principal fuente de confusión de este tema.
Los cuatro puertos en la práctica
Estos son los puertos que verás de verdad en la configuración de un cliente de correo, una aplicación o un proveedor de correo transaccional.
| Puerto | Cifrado | Para qué sirve | ¿Lo usas para enviar? |
|---|---|---|---|
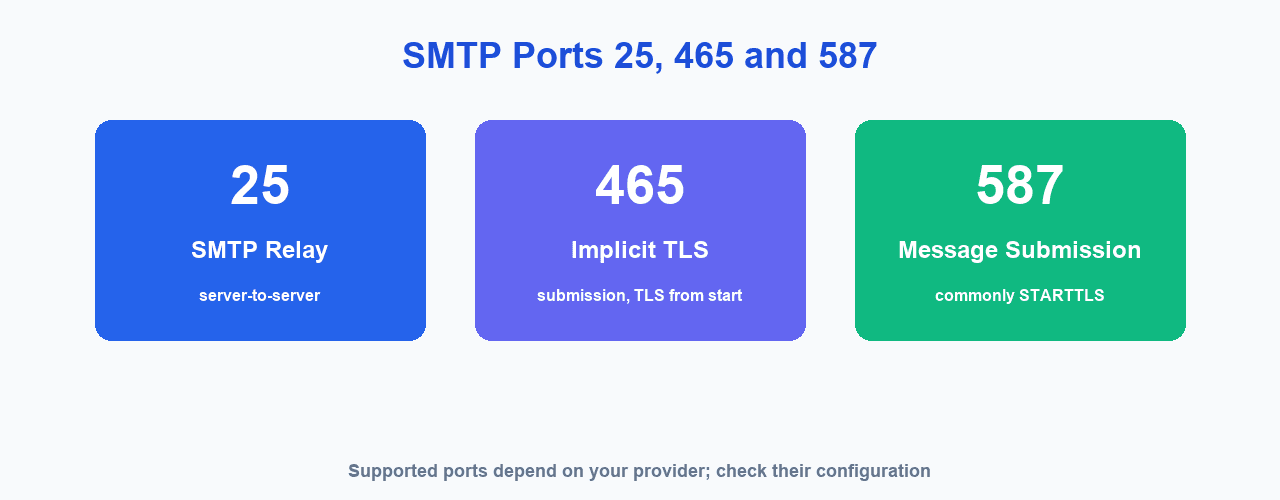
| 25 | Ninguno, opcionalmente STARTTLS | Retransmisión entre servidores de correo | No. La mayoría de los ISP y de los proveedores de nube bloquean el 25 saliente para frenar el spam. |
| 587 | STARTTLS | Envío autenticado desde una aplicación o un cliente | Sí. Es la opción predeterminada. |
| 465 | TLS implícito (también llamado SMTPS) | Envío en el que el TLS empieza antes de cualquier comando SMTP | Sí, si tu proveedor lo ofrece. |
| 2525 | STARTTLS | Alternativa no oficial, permitida en muchos sitios | Solo como recurso cuando el 587 está bloqueado. |
Cómo elegir un puerto
Empieza por el 587 con envío autenticado y STARTTLS. Es el valor predeterminado documentado para enviar correo en nombre de un usuario, lo admite cualquier proveedor serio y prácticamente todas las librerías lo tratan como el caso normal. Si tu proveedor también publica el puerto 465 para TLS implícito y tu cliente tiene un modo SSL/TLS específico, es una elección igual de válida y a menudo mejor para aplicaciones que nunca quisieron tener un solo instante en texto plano.
Recurre al 2525 solo cuando la red en la que estás bloquee el 587. Es un puerto no oficial, sin documento de estándar detrás, así que trátalo como un apaño y no como una configuración sobre la que diseñar. Y si el 587 ya funciona, déjalo quieto: cambiar el puerto en una configuración que funciona añade un modo de fallo nuevo sin mejorar nada.
STARTTLS frente a TLS implícito
En el puerto 587 la conexión se abre en texto plano y después se actualiza. El cliente envía el comando STARTTLS, el servidor lo acepta y ambos lados realizan un handshake TLS antes de intercambiar credenciales o contenido de mensajes. Esto se llama cifrado oportunista o explícito: la actualización ocurre dentro de la misma sesión, y un servidor que no la ofrezca te dejaría hablando en claro salvo que tu cliente exija la actualización.
En el puerto 465 no hay ninguna fase en texto plano. El handshake TLS arranca en cuanto se establece la conexión TCP, antes de enviar cualquier comando SMTP, y por eso se llama TLS implícito. Las dos formas son aceptables y ambas protegen tus credenciales en tránsito. La diferencia práctica aparece en los mensajes de error y en la configuración: un cliente mal configurado para STARTTLS en el puerto 465 parece esperar un saludo de bienvenida que nunca llega en forma legible, mientras que un cliente puesto en TLS implícito sobre el puerto 587 informa de un fallo de handshake en un socket que el servidor considera texto plano.
Puertos habituales por proveedor
Los proveedores publican un host de buzón y los puertos que aceptan para enviar. Estos son los que verás con más frecuencia.
| Proveedor | Servidor | Puertos |
|---|---|---|
| Gmail / Google Workspace | smtp.gmail.com | 587, 465 |
| Microsoft 365 | smtp.office365.com | 587 |
| Amazon SES | email-smtp.<region>.amazonaws.com | 587, 465, 25 |
Toma estos valores como predeterminados habituales, no como reglas fijas. Los proveedores añaden, restringen y retiran puertos de envío de vez en cuando, así que confirma la lista actual en la documentación de tu proveedor antes de dejarla fijada en una aplicación.
Cuando un puerto está bloqueado
Un puerto bloqueado se anuncia de tres maneras: la conexión se rechaza directamente, se agota el tiempo de espera sin respuesta, o el servidor devuelve un mensaje diciendo que el puerto no está permitido. Las tres se parecen a "mi aplicación no puede enviar correo", y por eso conviene probar la red antes de depurar el código.
- Cambia de puerto en orden. Prueba el 587, luego el 465 y luego el 2525. Llevan el mismo tráfico de envío y los proveedores suelen aceptar más de uno.
- Revisa el cortafuegos de salida. Las redes corporativas y algunos entornos de hosting permiten solo una lista corta de puertos de destino, y el envío de correo a menudo no está en ella.
- Da por hecho que el 25 está bloqueado. La mayoría de los proveedores de nube y de los ISP bloquean el 25 saliente por defecto, y desbloquearlo suele requerir una solicitud al soporte.
- Prueba la conexión antes de culpar a la aplicación. Una comprobación rápida con un cliente de línea de comandos te dice si el puerto responde, y eso separa un problema de red de un problema de configuración.
- Arregla la autenticación antes de ajustar puertos. Cuando la conexión ya funciona, el siguiente fallo suele estar en SPF, DKIM o DMARC y no en el puerto. Nuestra guía de SPF, DKIM y DMARC cubre los registros que deciden si tu correo es de confianza.
Preguntas frecuentes
¿Qué puerto SMTP debo usar?
Usa el 587 con STARTTLS y autenticación, salvo que tu proveedor indique otra cosa. Es el puerto de envío estándar y la opción predeterminada más segura para aplicaciones y clientes de correo.
¿Se sigue usando el puerto 25?
Sí, para la retransmisión entre servidores de correo, que es para lo que se diseñó. No es el puerto adecuado para enviar desde una aplicación, y casi todos los ISP y proveedores de nube bloquean el 25 saliente por defecto.
¿Cuál es la diferencia entre el puerto 465 y el 587?
El 465 inicia una conexión cifrada de inmediato, antes de intercambiar cualquier comando SMTP, y eso se llama TLS implícito. El 587 empieza en texto plano y se actualiza a TLS con el comando STARTTLS. Ambos son seguros una vez completado el handshake.
¿Qué es el puerto 2525?
Es un puerto de envío no oficial que muchos proveedores aceptan como alternativa al 587. No tiene un documento de estándar detrás, así que úsalo como recurso cuando una red bloquee los puertos estándar.
¿Afecta el puerto a la entregabilidad?
No de forma directa. El puerto solo traslada el mensaje hasta tu proveedor. Que acabe en la bandeja de entrada depende de la autenticación, la reputación del remitente y la calidad de la lista, y por eso arreglar el puerto no resuelve por sí solo un problema de carpeta de spam.
¿Puedo enviar correo de marketing por el puerto 25?
En general no. Suele estar bloqueado para uso saliente, y empujar correo de marketing por un puerto pensado para retransmisión mezcla el envío masivo con el tráfico de transporte y daña tu reputación ante los proveedores.
Siguiente paso
Con el puerto resuelto, lo siguiente que conviene entender es qué ocurre después del handshake. Nuestra guía sobre qué es SMTP cubre servidores, comandos y autenticación con más detalle, y las herramientas gratuitas te permiten verificar direcciones y revisar tu configuración de envío antes de lanzar una campaña.
Si todavía no tienes claro qué hace la máquina al otro lado de la conexión, empieza por nuestra explicación de qué es un servidor SMTP.
Empieza tus campañas de email
Gestiona contactos, crea campañas y envía email marketing desde un solo panel con MailCannon.
Advertisement