Advertisement
Ports SMTP expliqués : 25, 465, 587 et 2525
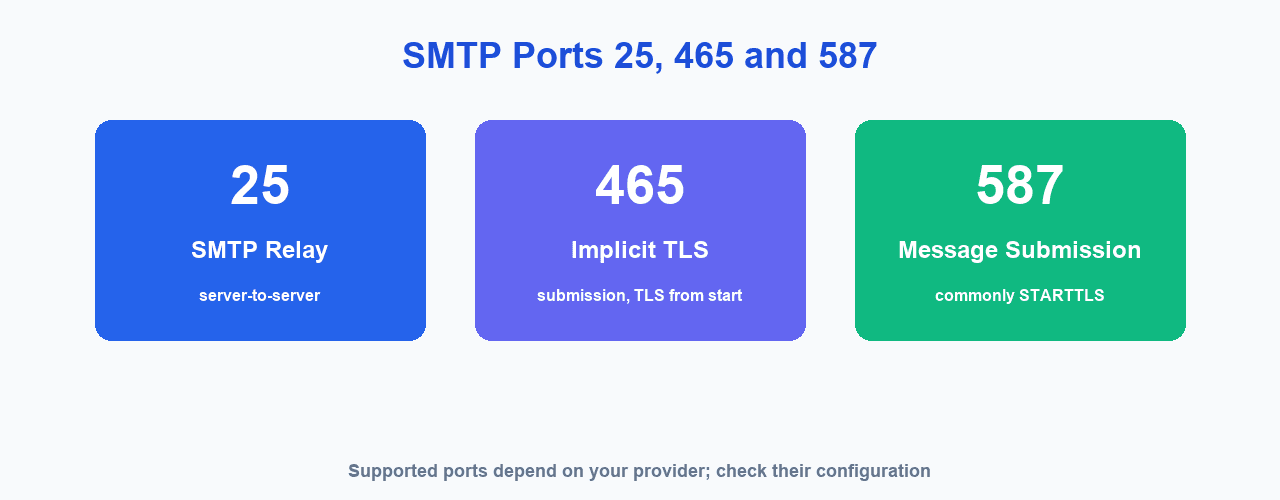
SMTP utilise quatre ports que vous rencontrerez en pratique, et un seul est le bon choix par défaut pour envoyer du courrier depuis une application. Utilisez le 587 avec STARTTLS pour les envois authentifiés, le 465 lorsque votre fournisseur veut la connexion chiffrée dès le premier octet (TLS implicite, aussi appelé SMTPS), le 25 pour le relais entre serveurs de messagerie, et le 2525 comme solution de repli lorsqu'un réseau bloque le 587.
Qu'est-ce qu'un port SMTP
Un port est un canal numéroté sur un serveur. Quand un client de messagerie, un script ou un service backend ouvre une connexion vers un serveur de messagerie, il doit choisir l'un des 65 535 ports disponibles, et le numéro retenu indique au serveur destinataire quel type de conversation commence. Le port 25 annonce un transport de courrier entre serveurs, le 587 annonce une soumission authentifiée depuis un utilisateur ou une application, et le 465 annonce une session de soumission déjà chiffrée. L'adresse compte autant que le numéro : vous vous connectez à un hôte précis comme smtp.gmail.com sur un port précis.
Comme le numéro de port porte un sens, les fournisseurs acceptent les connexions sur un ensemble documenté de ports et refusent les autres. C'est pourquoi un mauvais port produit rarement une connexion lente ou un transfert partiel : la poignée de main échoue immédiatement par un refus de connexion, un délai d'attente dépassé ou un message de rejet. Le chiffrement est négocié séparément du port dans un cas, et implicite dans le port dans l'autre : c'est la principale source de confusion sur ce sujet.
Les quatre ports en pratique
Voici les ports que vous verrez réellement dans les réglages d'un client de messagerie, d'une application ou d'un fournisseur d'email transactionnel.
| Port | Chiffrement | À quoi il sert | Faut-il l'utiliser pour envoyer ? |
|---|---|---|---|
| 25 | Aucun, éventuellement STARTTLS | Relais entre serveurs de messagerie | Non. La plupart des FAI et des hébergeurs cloud bloquent le 25 sortant pour lutter contre le spam. |
| 587 | STARTTLS | Soumission authentifiée depuis une application ou un client | Oui. C'est le choix par défaut. |
| 465 | TLS implicite (aussi appelé SMTPS) | Soumission où le TLS commence avant toute commande SMTP | Oui, si votre fournisseur le propose. |
| 2525 | STARTTLS | Alternative non officielle, largement autorisée | Uniquement en repli lorsque le 587 est bloqué. |
Comment choisir un port
Commencez par le 587 avec soumission authentifiée et STARTTLS. C'est la valeur par défaut documentée pour envoyer du courrier au nom d'un utilisateur, tous les fournisseurs sérieux le prennent en charge et pratiquement toutes les bibliothèques le traitent comme le cas normal. Si votre fournisseur publie aussi le port 465 pour le TLS implicite et que votre client dispose d'un mode SSL/TLS dédié, c'est un choix tout aussi valable, et souvent meilleur pour les applications qui ne voulaient de toute façon jamais d'un seul instant en clair.
Ne recourez au 2525 que lorsque le réseau sur lequel vous êtes bloque le 587. C'est un port non officiel, sans document de norme derrière lui : traitez-le donc comme un contournement et non comme une configuration sur laquelle concevoir. Et si le 587 fonctionne déjà, ne touchez à rien : changer le port sur une configuration qui marche ajoute un mode de panne supplémentaire sans rien améliorer.
STARTTLS ou TLS implicite
Sur le port 587, la connexion s'ouvre en clair puis est mise à niveau. Le client envoie la commande STARTTLS, le serveur l'accepte et les deux côtés effectuent une poignée de main TLS avant d'échanger la moindre information d'authentification ou le moindre contenu de message. On parle de chiffrement opportuniste ou explicite : la mise à niveau a lieu dans la même session, et un serveur qui ne la propose pas vous laisserait parler en clair, sauf si votre client exige la mise à niveau.
Sur le port 465, il n'y a aucune phase en clair. La poignée de main TLS démarre dès que la connexion TCP est établie, avant l'envoi de la moindre commande SMTP : c'est pour cela qu'on parle de TLS implicite. Les deux approches sont acceptables et toutes deux protègent vos identifiants en transit. La différence pratique se voit dans les messages d'erreur et dans la configuration : un client réglé sur STARTTLS alors qu'il est sur le port 465 semble attendre une bannière d'accueil qui n'arrive jamais sous forme lisible, tandis qu'un client réglé sur TLS implicite sur le port 587 signale un échec de poignée de main sur une socket que le serveur considère en clair.
Ports courants par fournisseur
Les fournisseurs publient un hôte de boîte aux lettres et les ports qu'ils acceptent pour la soumission. Voici les plus fréquents.
| Fournisseur | Serveur | Ports |
|---|---|---|
| Gmail / Google Workspace | smtp.gmail.com | 587, 465 |
| Microsoft 365 | smtp.office365.com | 587 |
| Amazon SES | email-smtp.<region>.amazonaws.com | 587, 465, 25 |
Considérez ces valeurs comme des réglages par défaut courants, pas comme des règles figées. Les fournisseurs ajoutent, restreignent et retirent des ports de soumission de temps en temps : vérifiez donc la liste à jour dans la documentation de votre fournisseur avant de la figer dans une application.
Lorsqu'un port est bloqué
Un port bloqué se manifeste de trois façons : la connexion est refusée d'emblée, elle expire sans réponse, ou le serveur renvoie un message indiquant que le port n'est pas autorisé. Les trois ressemblent à « mon application ne peut pas envoyer d'email », c'est pourquoi il vaut mieux tester le réseau avant de déboguer le code.
- Changez de port dans l'ordre. Essayez le 587, puis le 465, puis le 2525. Ils transportent le même trafic de soumission et les fournisseurs en acceptent souvent plusieurs.
- Vérifiez le pare-feu sortant. Les réseaux d'entreprise et certains hébergements n'autorisent qu'une courte liste de ports de destination, et la soumission de courrier n'y figure souvent pas.
- Partez du principe que le port 25 est bloqué. La plupart des hébergeurs cloud et des FAI grand public bloquent le 25 sortant par défaut, et son déblocage demande généralement une demande au support.
- Testez la connexion avant d'accuser l'application. Un test rapide avec un client en ligne de commande indique si le port répond, ce qui sépare un problème réseau d'un problème de configuration.
- Corrigez l'authentification avant de régler les ports. Une fois la connexion établie, l'échec suivant vient le plus souvent de SPF, DKIM ou DMARC et non du port. Notre guide sur SPF, DKIM et DMARC détaille les enregistrements qui déterminent si votre courrier est digne de confiance.
Questions fréquentes
Quel port SMTP dois-je utiliser ?
Utilisez le 587 avec STARTTLS et authentification, sauf indication contraire de votre fournisseur. C'est le port de soumission standard et le choix par défaut le plus sûr pour les applications et les clients de messagerie.
Le port 25 est-il encore utilisé ?
Oui, pour le relais entre serveurs de messagerie, ce pour quoi il a été conçu. Ce n'est pas le bon port pour envoyer depuis une application, et la quasi-totalité des FAI grand public et des hébergeurs cloud bloquent le 25 sortant par défaut.
Quelle est la différence entre le port 465 et le port 587 ?
Le 465 ouvre une connexion chiffrée immédiatement, avant tout échange de commande SMTP : c'est le TLS implicite. Le 587 démarre en clair et passe à TLS avec la commande STARTTLS. Les deux sont sûrs une fois la poignée de main terminée.
Qu'est-ce que le port 2525 ?
C'est un port de soumission non officiel que beaucoup de fournisseurs acceptent en remplacement du 587. Aucun document de norme ne le définit : utilisez-le en repli lorsqu'un réseau bloque les ports standards.
Le port a-t-il un effet sur la délivrabilité ?
Pas directement. Le port ne fait qu'acheminer le message vers votre fournisseur. Son arrivée en boîte de réception dépend de l'authentification, de la réputation de l'expéditeur et de la qualité de la liste : corriger le port ne suffit donc pas à régler un problème de dossier spam.
Puis-je envoyer des emails marketing sur le port 25 ?
En général non. Il est le plus souvent bloqué en sortie, et faire passer du marketing par un port pensé pour le relais mélange envoi massif et trafic de transport, ce qui abîme votre réputation auprès des fournisseurs.
Étape suivante
Une fois le port réglé, ce qui se passe après la poignée de main mérite votre attention. Notre guide sur ce qu'est SMTP détaille les serveurs, les commandes et l'authentification, et les outils email gratuits vous permettent de vérifier des adresses et de contrôler votre configuration d'envoi avant de lancer une campagne.
Si vous ne savez pas encore très bien ce que fait la machine à l'autre bout de la connexion, commencez par notre explication de ce qu'est un serveur SMTP.
Lancez vos campagnes e-mail
Gérez vos contacts, créez vos campagnes et envoyez vos e-mails marketing depuis un seul tableau de bord avec MailCannon.
Advertisement