Advertisement
Vérificateur d\'Authentification Email : SPF, DKIM, DMARC, BIMI, MTA-STS
Vérifiez les enregistrements DNS SPF, DKIM, DMARC, BIMI et MTA-STS pour tout domaine. Gratuit, instantané, avec recommandations de configuration. Sans inscription.
Vérifiez votre authentification email maintenant
Vérifier les enregistrements d\'authentification →Advertisement
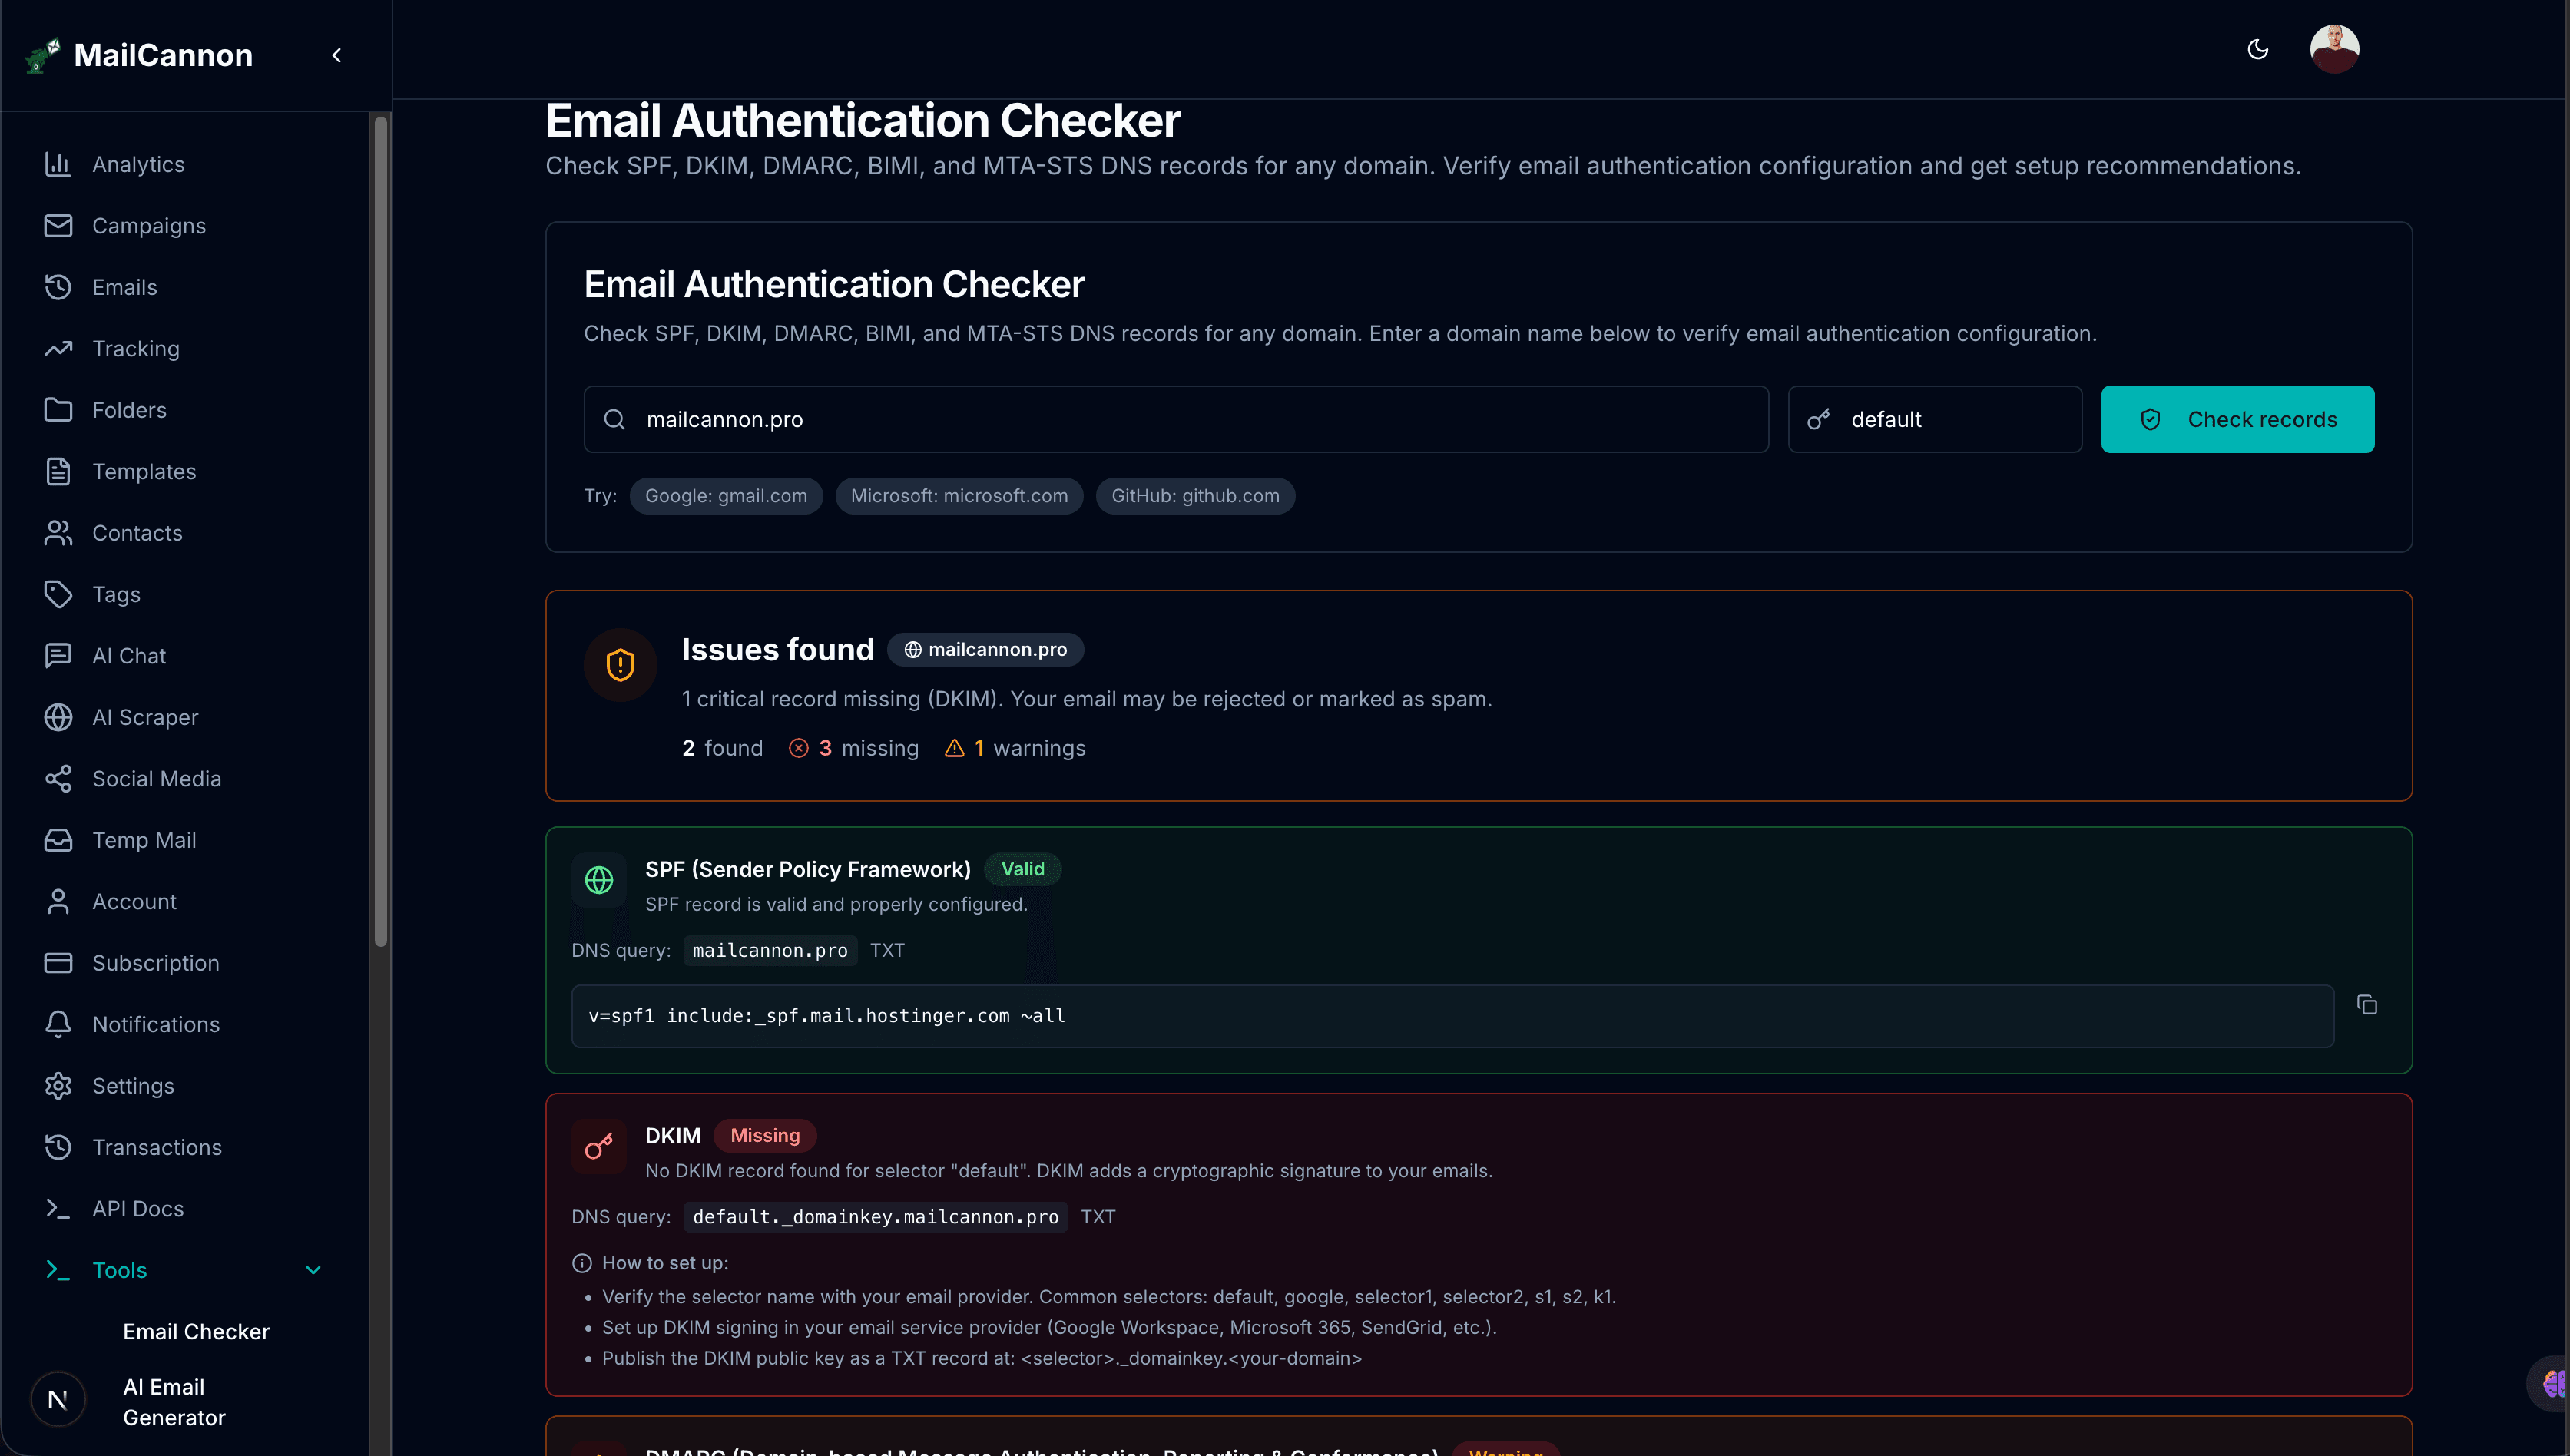
L\'authentification email est la base de la délivrabilité. Sans enregistrements SPF, DKIM et DMARC correctement configurés, vos emails sont beaucoup plus susceptibles d\'atterrir dans le dossier spam ou d\'être rejetés purement et simplement. Les grands fournisseurs comme Gmail, Outlook et Yahoo exigent maintenant SPF et DKIM pour les expéditeurs en masse, et DMARC devient de plus en plus obligatoire.
MailCannon.PRO fournit un Vérificateur d\'Authentification Emailgratuit qui interroge les cinq enregistrements DNS critiques en parallèle — SPF, DKIM, DMARC, BIMI et MTA-STS — et vous donne des résultats de validation instantanés avec des recommandations de correction spécifiques pour chaque enregistrement.
Enregistrements Vérifiés
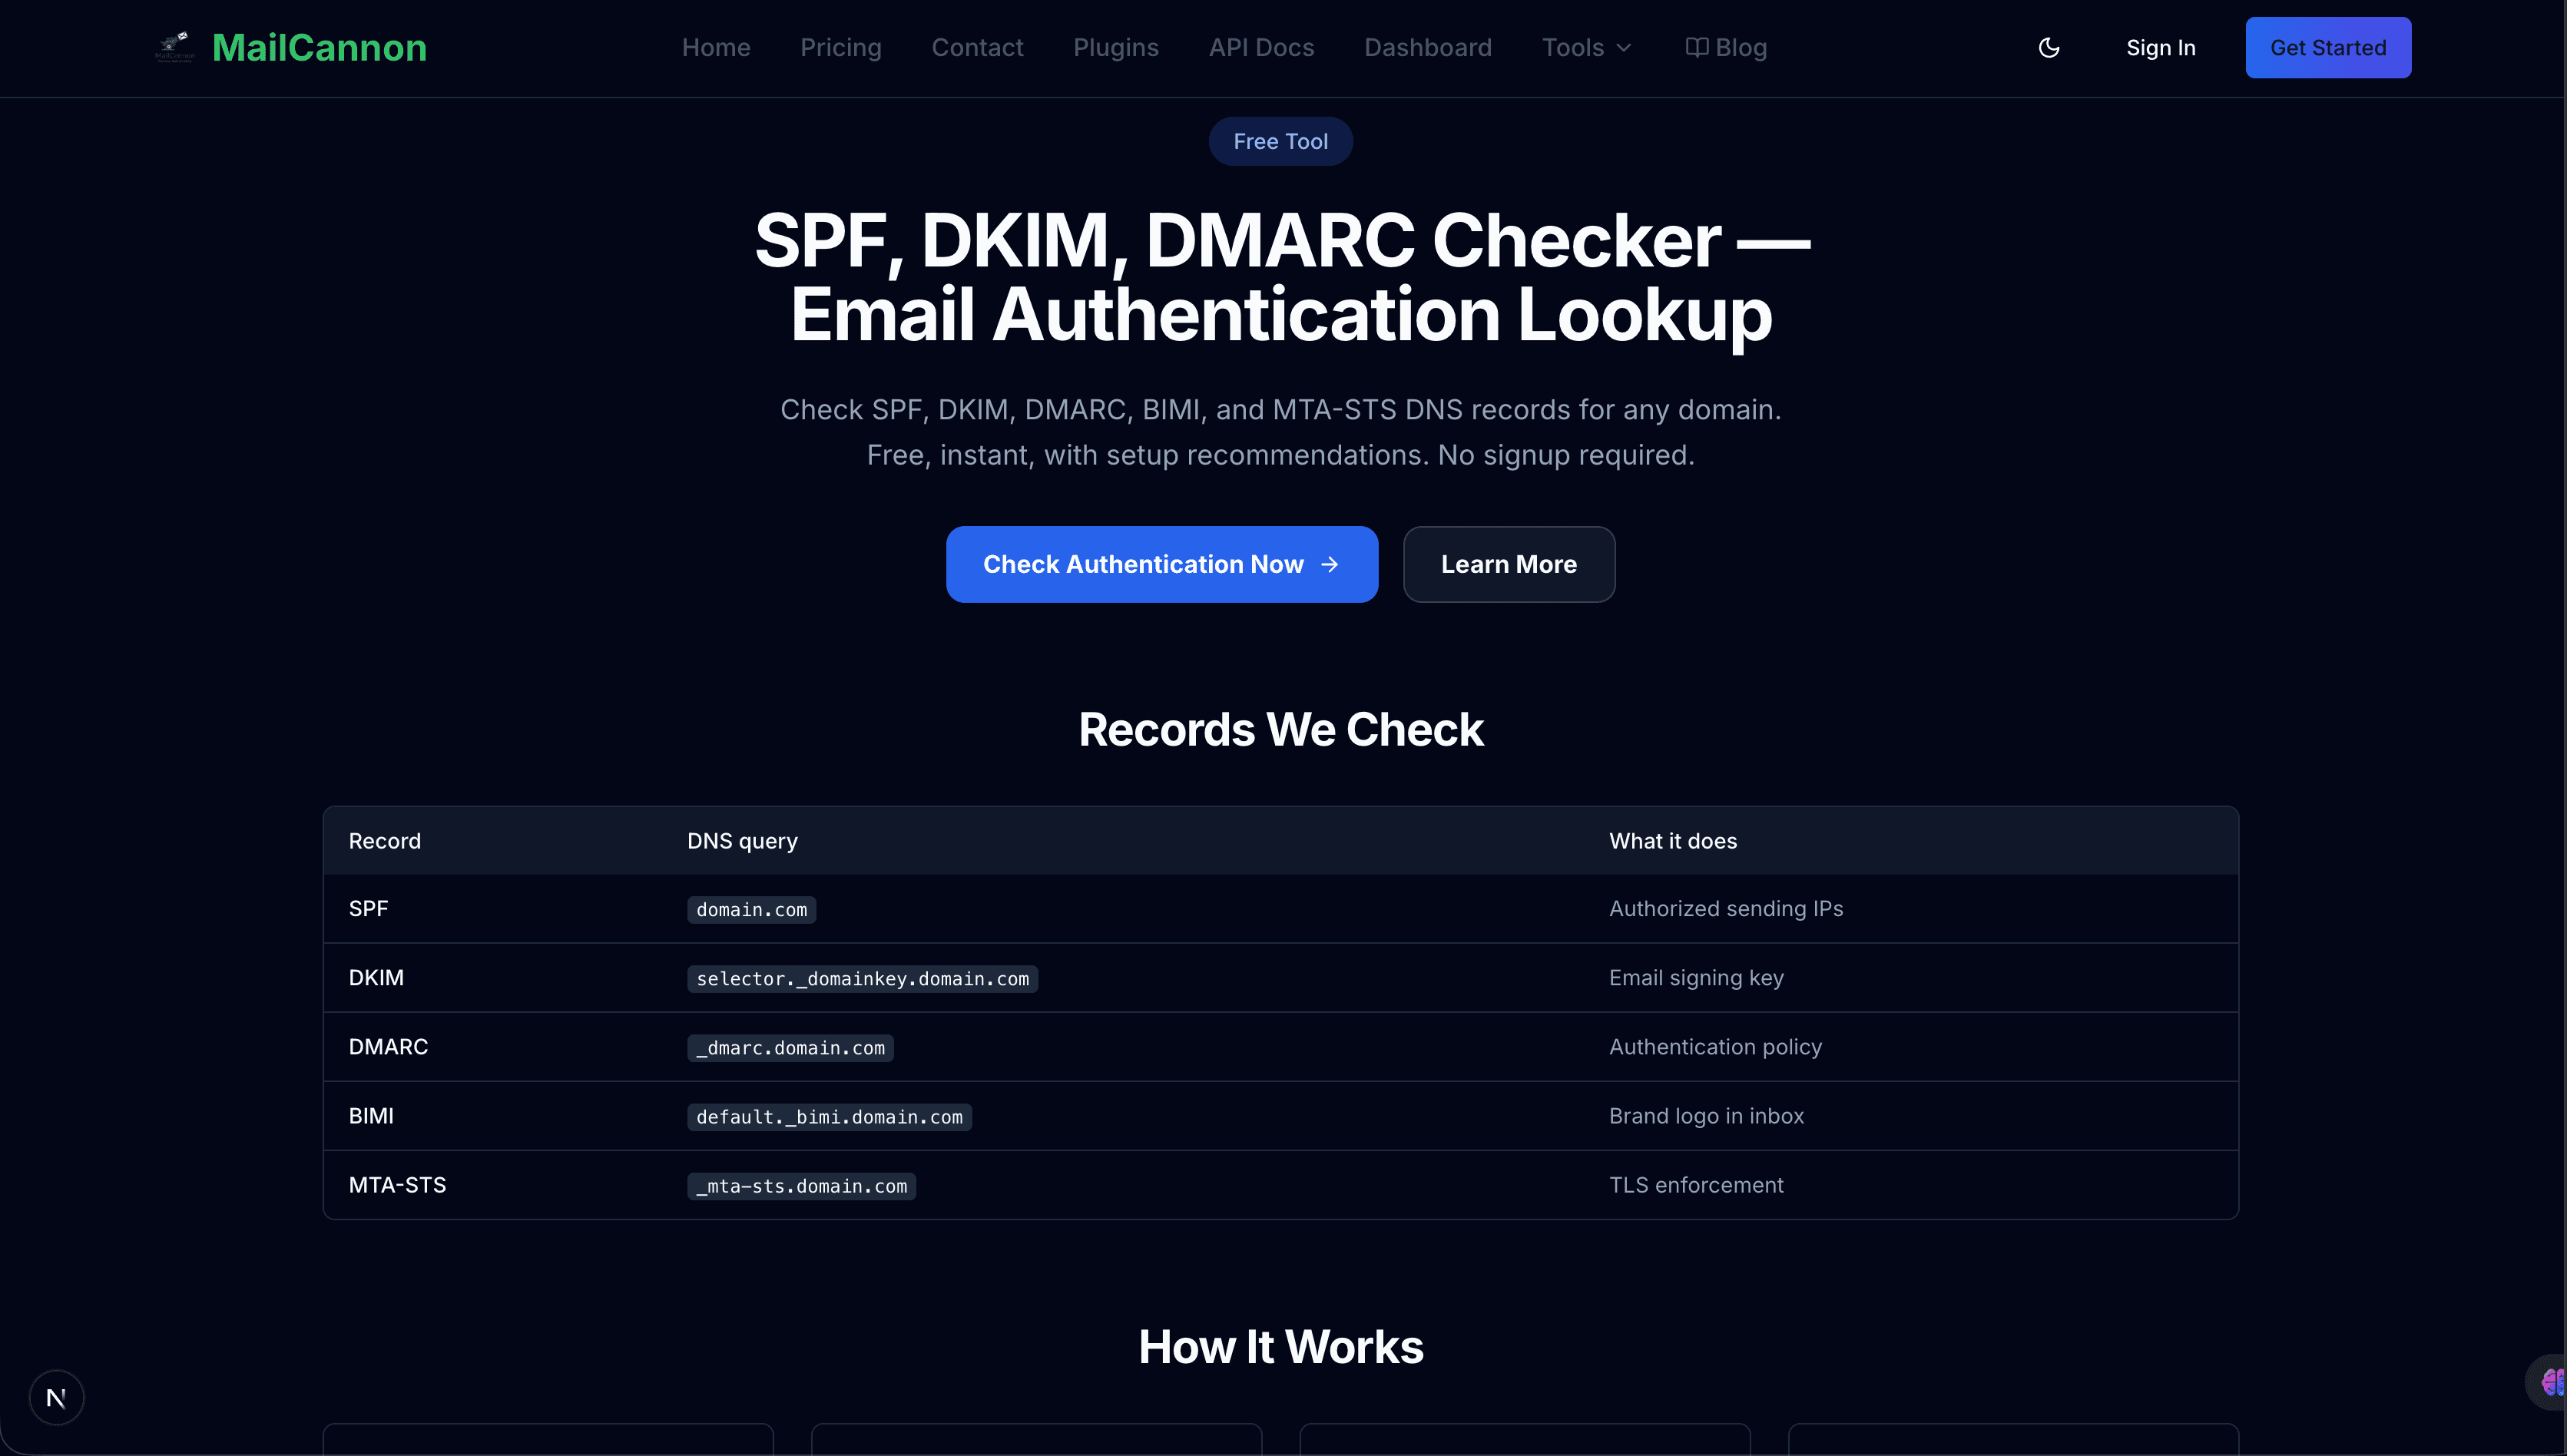
Le Vérificateur d\'Authentification Email valide cinq enregistrements d\'authentification basés sur DNS :
| Enregistrement | Requête DNS | Objectif | Gravité si Manquant |
|---|---|---|---|
| SPF | domaine.com | IPs d\'envoi autorisées | Critique |
| DKIM | selector._domainkey.domaine.com | Signature cryptographique email | Critique |
| DMARC | _dmarc.domaine.com | Politique d\'authentification & reporting | Critique |
| BIMI | default._bimi.domaine.com | Logo de marque en boîte de réception | Optionnel |
| MTA-STS | _mta-sts.domaine.com | Application TLS pour entrant | Optionnel |
Comment Ça Marche
- Entrez votre domaine — Tapez n\'importe quel nom de domaine (ex.
exemple.com) et optionnellement spécifiez un sélecteur DKIM (par défaut "default"). - Recherches DNS parallèles — L\'outil interroge les enregistrements TXT pour les cinq protocoles d\'authentification simultanément.
- Valider & noter — Chaque enregistrement est validé pour la syntaxe, les problèmes courants et les meilleures pratiques avec des niveaux de gravité (Critique, Avertissement, Info).
- Corriger avec guidance — Obtenez des recommandations spécifiques pour chaque enregistrement manquant ou mal configuré avec des exemples d\'enregistrements DNS que vous pouvez copier.
Ce Que Le Vérificateur Valide
Validation SPF
- L\'enregistrement existe et commence par
v=spf1 - Pas de
+all(permet à n\'importe qui d\'envoyer) ou?all(neutre/sans protection) - Se termine par
~all(softfail) ou-all(fail) - Nombre de recherches DNS sous la limite de 10 (RFC 7208)
- Détecte les enregistrements SPF multiples (doivent être fusionnés en un seul)
Recherche DKIM
- Interroge n\'importe quel sélecteur DKIM (default, google, selector1, selector2, s1, s2, k1, ou personnalisé)
- Vérifie que l\'enregistrement contient
v=DKIM1ou des composants de clé valides - Vérifie que la clé publique est présente et non vide (
p=non vide) - Détecte les clés révoquées (
p=vide) - Signale les enregistrements DKIM multiples pour le même sélecteur
Vérification Politique DMARC
- L\'enregistrement existe et commence par
v=DMARC1 - Balise politique présente (
p=none,p=quarantine,p=reject) - Avertissements pour
p=none(surveillance seulement — passez à p=quarantine quand prêt) - Vérifie
rua=(rapports agrégés) etruf=(rapports forensiques) - Valide le pourcentage
pct=(devrait être 100% pour application complète) - Détecte les enregistrements DMARC multiples
Préparation BIMI
- Vérifie l\'enregistrement
v=BIMI1àdefault._bimi - Valide que l\'URL du logo est présente (
l=https://) - Guidance sur les exigences VMC pour Gmail et autres grands fournisseurs
- Note que SPF, DKIM et DMARC doivent être alignés d\'abord
Application MTA-STS
- Vérifie l\'enregistrement
v=STSv1à_mta-sts - Valide que le champ
id=est présent (identifiant unique, ex. timestamp) - Guidance sur la publication du fichier de politique à
https://mta-sts.domaine.com/.well-known/mta-sts.txt - Recommande de commencer avec
mode=testingpuis passer àmode=enforce
Pourquoi L'Authentification Email Importe
L\'authentification email est un ensemble de protocoles basés sur DNS qui permettent aux serveurs de messagerie destinataires de vérifier qu\'un email provient réellement du domaine qu\'il prétend. Les trois protocoles de base — SPF, DKIM et DMARC — fonctionnent ensemble pour prévenir le spoofing, le phishing et l\'usurpation d\'identité.
Sans authentification, vos emails sont beaucoup plus susceptibles d\'atterrir dans le dossier spam ou d\'être rejetés. Les grands fournisseurs comme Gmail, Outlook et Yahoo exigent maintenant SPF et DKIM pour les expéditeurs en masse, et DMARC devient de plus en plus obligatoire. BIMI et MTA-STS ajoutent respectivement la visibilité de marque et la sécurité au niveau transport.
Comment Corriger Les Enregistrements Manquants
- 🌐SPF : Ajoutez un enregistrement TXT :
v=spf1 include:_spf.google.com ~all. Listez tous vos fournisseurs d\'envoi et terminez par~allou-all. - 🔑DKIM : Activez la signature DKIM dans votre fournisseur d\'email, puis publiez la clé publique en TXT à
selector._domainkey.votredomaine.com. - 🛡️DMARC : Ajoutez un enregistrement TXT à
_dmarc.votredomaine.com:v=DMARC1; p=none; rua=mailto:dmarc@votredomaine.com. Commencez parp=none, puis passez à p=quarantine. - 📧BIMI : Une fois SPF, DKIM et DMARC alignés, ajoutez
v=BIMI1; l=https://votredomaine.com/logo.svgàdefault._bimi.votredomaine.com. - 🔒MTA-STS : Ajoutez
v=STSv1; id=20260901à_mta-sts.votredomaine.comet publiez un fichier de politique àmta-sts.votredomaine.com.
Vérificateur d'Authentification vs Autres Outils
Vérificateur d'Authentification
Vérifie les enregistrements DNS pour SPF, DKIM, DMARC, BIMI et MTA-STS. Valide la syntaxe, la configuration et les bonnes pratiques. C\'est une vérification au niveau infrastructure.
Email Deliverability Checker
Analyse votre contenu et configuration d\'email avant envoi — informations expéditeur, authentification, HTML, liens, images, signaux de contenu. Voir le Email Deliverability Checker.
Email Spam Checker
Analyse votre contenu d\'email pour les signaux qui peuvent déclencher le filtrage. C\'est une vérification au niveau contenu. Voir le Email Spam Checker.
Email Blacklist Checker
Vérifie les bases de données DNSBL externes pour voir si votre IP ou domaine a déjà été signalé. Voir le Email Blacklist Checker.
Utilisez les quatre ensemble pour une image complète de la délivrabilité.
Problèmes SPF Courants et Corrections
- Enregistrements SPF multiples : Fusionnez en un seul :
v=spf1 include:_spf.google.com include:spf.sendgrid.net ~all - Utilise +all : Remplacez par
~all(softfail) ou-all(fail) immédiatement - Utilise ?all : Ne fournit aucune protection. Remplacez par
~allou-all - ~all/-all manquant : Ajoutez
~allà la fin de votre enregistrement SPF - Plus de 10 recherches DNS : Consolidez les mécanismes
include:ou utilisez des plages IP directement
Problèmes DKIM Courants et Corrections
- Aucun enregistrement DKIM trouvé : Activez DKIM dans votre fournisseur d\'email et publiez la clé publique au bon sélecteur
- Mauvais sélecteur : Vérifiez le nom du sélecteur avec votre fournisseur (courants : default, google, selector1, selector2, s1, s2, k1)
- Clé publique vide (p=) : La clé a été révoquée. Régénérez et republiez la clé DKIM
- Incohérence de clé : La clé publique DNS ne correspond pas à la clé privée utilisée pour signer. Republiez la clé correcte
Problèmes DMARC Courants et Corrections
- Aucun enregistrement DMARC : Ajoutez
v=DMARC1; p=none; rua=mailto:dmarc@votredomaine.com - p=none (surveillance seulement) : Passez à
p=quarantinepuisp=rejectaprès examen des rapports - rua (rapports) manquant : Ajoutez
rua=mailto:dmarc@votredomaine.compour recevoir les rapports agrégés - Enregistrements DMARC multiples : Supprimez les doublons — un seul enregistrement autorisé à
_dmarc - pct < 100 : Augmentez à
<pct=100une fois confiant dans votre authentification
Écosystème d\'Outils Email MailCannon
Le Vérificateur d\'Authentification Email fait partie d\'un ensemble plus large d\'outils email MailCannon conçus pour vous aider à créer, tester et optimiser vos emails :
- Email Deliverability Checker — Testez vos emails avant envoi.
- Email Blacklist Checker — Vérifiez les listings DNSBL pour votre domaine ou IP.
- Email Spam Checker — Vérifiez le contenu pour signaux de risque spam.
- Email Bounce Analyzer — Analysez les messages de rebond SMTP.
- Email Subject Line Tester — Analysez et améliorez vos lignes d\'objet.
- HTML Email Previewer — Prévisualisez le rendu email sur desktop et mobile.
- Email Size Checker — Vérifiez la taille et structure du fichier email.
- Email Address Checker — Vérifiez si une adresse email existe.
Questions Fréquentes
C\'est quoi SPF, DKIM et DMARC ?
SPF (Sender Policy Framework) liste les adresses IP autorisées à envoyer des emails pour votre domaine. DKIM (DomainKeys Identified Mail) ajoute une signature cryptographique à vos emails pour que les destinataires puissent vérifier qu\'ils n\'ont pas été modifiés. DMARC (Domain-based Message Authentication, Reporting & Conformance) relie SPF et DKIM avec une politique qui dit aux destinataires quoi faire en cas d\'échec d\'authentification : rejeter, mettre en quarantaine ou surveiller.
Comment vérifier mon enregistrement SPF ?
Entrez votre nom de domaine dans le vérificateur ci-dessus et cliquez sur "Vérifier les enregistrements". L\'outil recherche l\'enregistrement TXT sur votre domaine, vérifie qu\'il commence par v=spf1, détecte les problèmes courants comme +all ou l\'absence de ~all, et compte les recherches DNS pour s\'assurer que vous êtes sous la limite de 10 recherches.
Comment vérifier mon enregistrement DKIM ?
Les enregistrements DKIM sont stockés à <selector>._domainkey.<votre-domaine>. Entrez votre domaine et le sélecteur DKIM (par défaut "default") dans le vérificateur. L\'outil recherchera l\'enregistrement TXT et vérifiera qu\'il contient une clé publique valide (p=). Si vous ne connaissez pas votre sélecteur, consultez la documentation de votre fournisseur d\'email — les sélecteurs courants incluent default, google, selector1, selector2, s1, s2 et k1.
Comment vérifier mon enregistrement DMARC ?
Les enregistrements DMARC sont stockés à <_dmarc.<votre-domaine>. Entrez votre domaine dans le vérificateur et l\'outil recherchera l\'enregistrement TXT, vérifiera qu\'il commence par v=DMARC1, vérifiera la politique (p=none, p=quarantine ou p=reject), et confirmera que le reporting agrégé (rua=) est configuré.
Que se passe-t-il si SPF, DKIM ou DMARC est manquant ?
Sans SPF, les destinataires ne peuvent pas vérifier que vos IPs d\'envoi sont autorisées, facilitant le spoofing de votre domaine. Sans DKIM, les emails ne peuvent pas être vérifiés cryptographiquement. Sans DMARC, les destinataires n\'ont pas d\'instructions pour gérer les échecs d\'authentification. L\'absence de l\'un de ces enregistrements augmente considérablement les chances que vos emails soient rejetés ou envoyés en spam.
C\'est quoi BIMI et en ai-je besoin ?
BIMI (Brand Indicators for Message Identification) affiche votre logo de marque à côté de vos emails dans les boîtes de réception supportées (comme Gmail). Il nécessite que SPF, DKIM et DMARC soient correctement configurés au préalable. BIMI est optionnel mais améliore la reconnaissance de marque et la confiance. Pour Gmail, vous avez aussi besoin d\'un VMC (Verified Mark Certificate).
C\'est quoi MTA-STS ?
MTA-STS (Mail Transfer Agent Strict Transport Security) impose le chiffrement TLS pour les emails entrants vers votre domaine, prévenant les attaques de dégradation où l\'email est intercepté et envoyé via des connexions non chiffrées. Il fonctionne avec TLS-RPT pour rapporter les échecs de connexion TLS.
Le vérificateur d'authentification email est-il gratuit ?
Oui. Le vérificateur d'authentification email de MailCannon est complètement gratuit. Vous n\'avez pas besoin de créer un compte ou de vous inscrire. Entrez simplement un domaine et cliquez sur vérifier. Des limites de taux s\'appliquent pour prévenir les abus.
Quelle est la différence entre p=none, p=quarantine et p=reject dans DMARC ?
p=none signifie surveillance seulement — aucune action n\'est prise sur les authentifications échouées, mais vous recevez des rapports. p=quarantine signifie que les emails échoués vont dans le dossier spam. p=reject signifie que les emails échoués sont rejetés purement et simplement. Commencez par p=none, examinez les rapports, puis passez à p=quarantine et éventuellement p=reject pour une protection maximale.
À quelle fréquence dois-je vérifier mes enregistrements d'authentification email ?
Vérifiez vos enregistrements d'authentification chaque fois que vous changez de fournisseur d'email, ajoutez de nouveaux services d'envoi, ou modifiez le DNS. Pour une sécurité continue, vérifiez au moins une fois par mois pour vous assurer que les enregistrements n'ont pas été accidentellement supprimés ou modifiés. Si vous constatez une baisse de délivrabilité, vérifiez immédiatement.
Conclusion
L\'authentification email est la fondation de la délivrabilité email. SPF autorise vos serveurs d\'envoi, DKIM signe cryptographiquement vos messages, et DMARC les relie avec politique et reporting. BIMI ajoute la visibilité de marque, et MTA-STS impose la sécurité transport.
Le Vérificateur d\'Authentification Email de MailCannon vous donne un moyen gratuit et instantané de vérifier les cinq enregistrements pour tout domaine, avec des recommandations de correction spécifiques pour chacun. Combinez-le avec le Email Deliverability Checker pour l\'analyse pré-envoi, le Email Spam Checker pour la révision de contenu, et le Email Blacklist Checker pour la surveillance de réputation. Pour plus sur l\'authentification, lisez notre guide sur SPF, DKIM et DMARC Expliqués et Comment Améliorer la Délivrabilité Email.
Vérifiez Votre Authentification Email Maintenant
Lancez le Vérificateur d\'Authentification Email pour vérifier vos enregistrements SPF, DKIM, DMARC, BIMI et MTA-STS instantanément, ou explorez tous les outils email MailCannon.
Advertisement